Phishing y fraude bancario: primero se devuelve el dinero, después se discute la culpa
El Tribunal de Justicia de la Unión Europea impide que el banco retenga el reembolso de una operación no autorizada alegando negligencia grave del cliente. Si quiere recuperar lo pagado, tendrá que reclamarlo y probarlo después.
Es la respuesta que reciben a diario miles de víctimas de fraude bancario: «usted facilitó sus claves, la culpa es suya, no le vamos a devolver nada». El Tribunal de Justicia de la Unión Europea acaba de declarar que esa negativa de entrada no es compatible con el Derecho europeo.
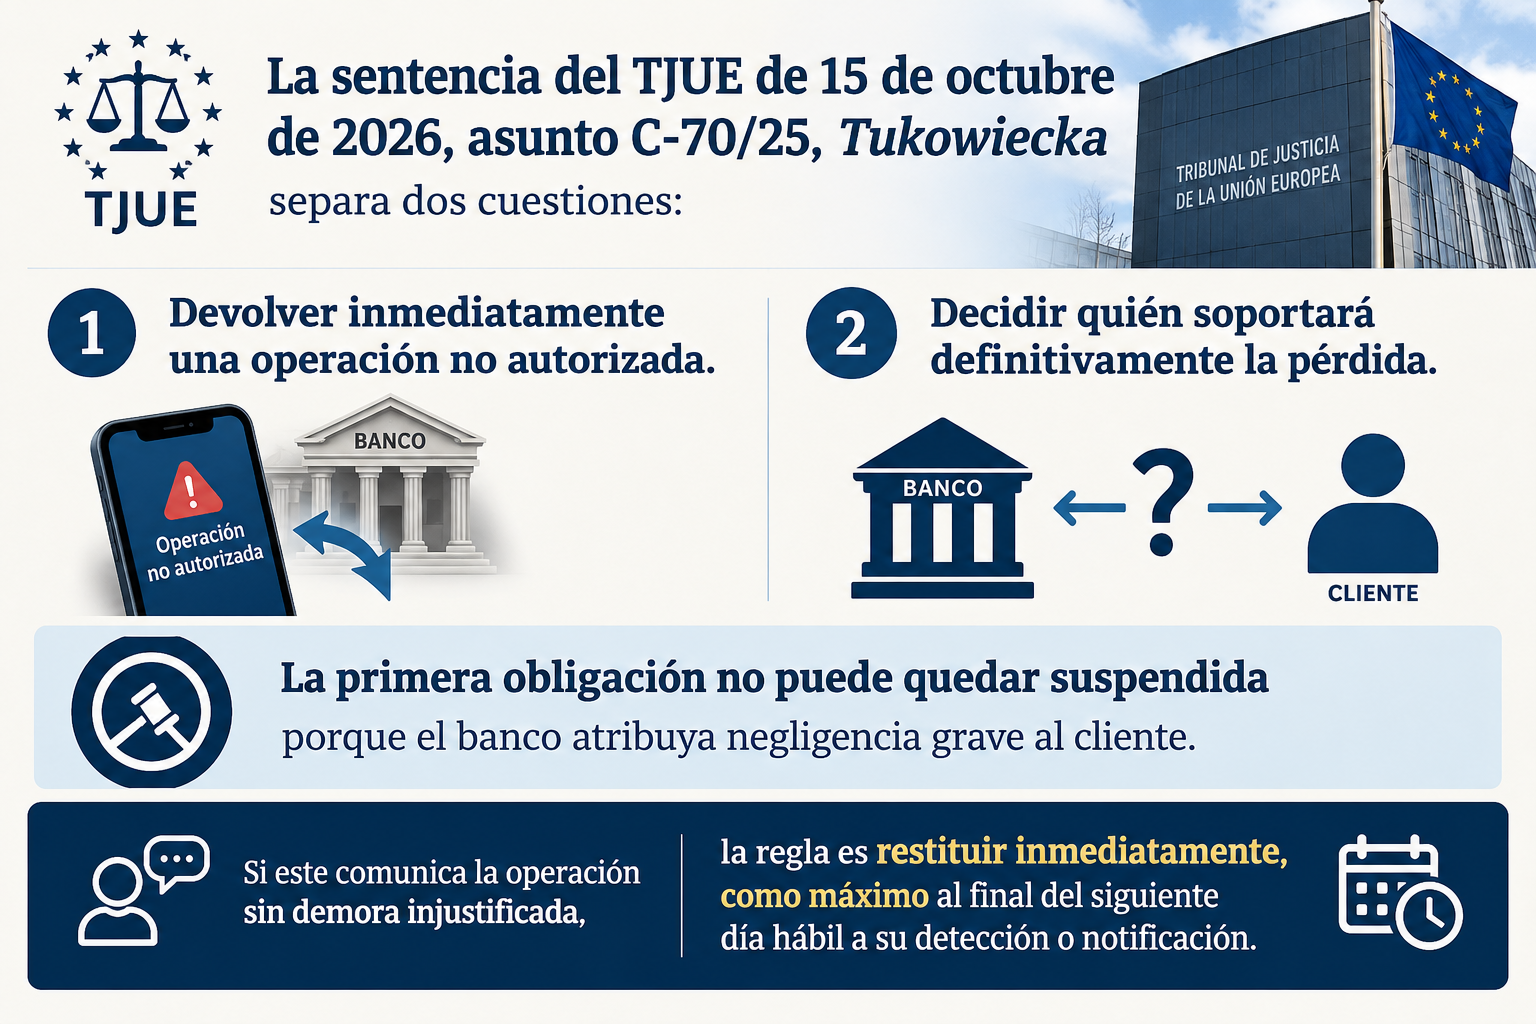
La sentencia del TJUE de 15 de octubre de 2026, asunto C-70/25, Tukowiecka, separa con claridad dos cuestiones que la banca venía mezclando de forma interesada: por un lado, devolver inmediatamente el importe de una operación no autorizada; por otro, decidir quién soportará definitivamente la pérdida.
La primera obligación no puede quedar suspendida porque el banco atribuya negligencia grave al cliente. Si este comunica la operación sin demora injustificada, la regla es restituir inmediatamente, como máximo al final del día hábil siguiente a aquel en que el banco la detectó o se le notificó. Solo después, y si es capaz de probarla, podrá el banco reclamar al cliente por esa negligencia.
El caso: una venta por internet y un enlace falso
Los hechos son de manual de phishing, y precisamente por eso la sentencia tiene un alcance práctico enorme. (El nombre «Tukowiecka» es ficticio: el Tribunal lo asigna para proteger la identidad de las partes).
- Un falso comprador Una clienta de un banco polaco vendía un objeto en una plataforma de compraventa en línea. Un tercero se interesó por la compra y le envió un enlace, supuestamente de la plataforma, para «confirmar la venta».
- Una web que imitaba la de su banco El enlace la llevó a una página que reproducía la de su entidad. Allí introdujo sus credenciales de banca en línea. Con ellas, el estafador transfirió a su propia cuenta el equivalente a unos 700 euros.
- Aviso al día siguiente La clienta comunicó la operación fraudulenta a su banco al día siguiente.
- El banco se niega a devolver La entidad rechazó el reembolso: a su juicio, la clienta había hecho posible la operación por negligencia grave, al no custodiar sus credenciales de seguridad personalizadas.
- Cuestión prejudicial La clienta demandó, y el tribunal polaco preguntó a Luxemburgo si el banco está obligado a devolver inmediatamente aunque considere que el cliente actuó con negligencia grave. El TJUE responde que sí.
La doctrina: dos preguntas distintas, dos momentos distintos
El núcleo de la sentencia está en una distinción que el propio Tribunal formula de forma expresa: en el Derecho de la Unión cabe separar la cuestión de la devolución del importe de la operación no autorizada y la cuestión de quién debe soportar en último término las pérdidas.
Lo que dice el TJUE
- Reembolso inmediato como regla. Ante una operación no autorizada, el proveedor de servicios de pago debe devolver el importe de inmediato y, en todo caso, a más tardar al final del día hábil siguiente a aquel en que la detectó o se le notificó, siempre que el cliente la comunique sin demora injustificada.
- La negligencia grave no es excusa para no pagar. Que el banco considere que el cliente hizo posible la operación por negligencia grave —en particular, por no proteger sus credenciales— no le permite negarse a la devolución inmediata.
- Una única excepción. El banco solo puede no reembolsar de inmediato si tiene motivos razonables para sospechar fraude del propio cliente y los comunica por escrito a la autoridad nacional competente (art. 73.1 de la Directiva 2015/2366).
- La pérdida se discute después. Una vez reembolsado, el banco podrá, en su caso, reclamar al cliente las pérdidas si demuestra que se deben a una actuación fraudulenta o a un incumplimiento deliberado o gravemente negligente de sus obligaciones.
- La carga de la prueba es del banco. Corresponde al proveedor de servicios de pago probar la existencia de esa negligencia grave.
El argumento de fondo es la protección del consumidor. Si bastara con que el banco invocara la negligencia para quedarse el dinero, la carga de iniciar un pleito —con su coste, su duración y sus molestias— recaería siempre sobre la víctima. El TJUE invierte ese esquema: el dinero vuelve primero a la cuenta del cliente, y es el banco quien, si cree tener razón, debe tomar la iniciativa.
Qué cambia en la práctica
Práctica bancaria habitual
- El banco rechaza la reclamación alegando que el cliente «facilitó sus claves».
- El cliente se queda sin el dinero mientras dura la discusión.
- Es la víctima quien tiene que reclamar ante el banco, el Banco de España o los tribunales.
Tras la sentencia Tukowiecka
- El banco debe reembolsar a más tardar al final del día hábil siguiente.
- La negligencia grave solo puede discutirse después del reembolso.
- Si el banco quiere recuperar el dinero, debe reclamarlo él y probar la negligencia.
¿Y en España?
La Directiva 2015/2366 (PSD2) está incorporada a nuestro ordenamiento por el Real Decreto-ley 19/2018, de 23 de noviembre, de servicios de pago, que recoge el mismo esquema: obligación del proveedor de devolver inmediatamente el importe de la operación no autorizada y, en paralelo, el régimen de responsabilidad del ordenante cuando haya actuado de forma fraudulenta o con negligencia grave. Como la interpretación del TJUE vincula a los tribunales nacionales, la norma española debe aplicarse en el sentido fijado por esta sentencia.
Qué hacer si eres víctima de una operación no autorizada
Pasos recomendables
- Comunica la operación al banco de inmediato y bloquea tarjetas y accesos. La rapidez es condición del reembolso inmediato.
- Hazlo por un canal que deje constancia (escrito, correo, formulario de la banca en línea) y guarda el justificante con fecha y hora.
- Pide expresamente la devolución del importe conforme a la normativa de servicios de pago y a la sentencia del TJUE C-70/25.
- Presenta denuncia ante la Policía o la Guardia Civil y conserva mensajes, enlaces, capturas y correos del engaño.
- Si el banco no devuelve en plazo, reclama ante su Servicio de Atención al Cliente y, después, ante el Banco de España o por vía judicial.
Errores que conviene evitar
- Aceptar sin más el «es culpa suya» del banco: la negligencia no le autoriza a retener el reembolso.
- Dejar pasar el tiempo: la comunicación debe hacerse sin demora injustificada (y, en todo caso, dentro del plazo legal de 13 meses desde el cargo).
- Firmar documentos en los que reconozcas haber autorizado la operación o haber actuado con negligencia.
- Pensar que el asunto está cerrado tras el reembolso: el banco aún puede reclamar si prueba negligencia grave, por lo que conviene conservar toda la documentación.
Una sentencia con la vista puesta en el futuro reglamento europeo
La resolución sigue la línea que ya había anticipado el Abogado General Athanasios Rantos en sus conclusiones de marzo de 2026 y llega en pleno debate sobre el nuevo paquete normativo de servicios de pago (PSD3 y el Reglamento de servicios de pago), en el que el fraude por suplantación y el reparto de responsabilidades entre bancos y clientes ocupan un lugar central.
Hasta que ese marco esté en vigor, la doctrina Tukowiecka se convierte en una herramienta de primer orden para cualquier víctima de phishing, smishing, vishing o suplantación bancaria: el banco ya no puede responder con un simple «no» basado en la negligencia del cliente.
¿Tu banco se niega a devolverte el dinero de una estafa?
Tras la sentencia del TJUE, la negligencia que te atribuya el banco no le permite retener el reembolso. Analizamos tu caso, los plazos y la documentación para reclamar lo que es tuyo.
Consulta tu caso- Texto oficial de la sentencia (TJUE, 15 de octubre de 2026, asunto C-70/25, Tukowiecka) — CURIA: curia.europa.eu/juris/documents.jsf?num=C-70/25
- Comunicado de prensa n.º 147/26 del Tribunal de Justicia de la UE: curia.europa.eu (PDF)
- Directiva (UE) 2015/2366, sobre servicios de pago en el mercado interior (PSD2): eur-lex.europa.eu
- Real Decreto-ley 19/2018, de 23 de noviembre, de servicios de pago y otras medidas urgentes en materia financiera: boe.es
Abogado penalista en Murcia con más de 15 años de experiencia defiendo los intereses de mis clientes.
Contactame, puedo ayudarte !
Móvil: 613 03 07 09 (24 horas)